AI安全测试事件频发,企业如何将红队测试纳入Agent开发全流程最近,OpenAI等头部AI企业频繁开展的安全测试事件,引发了业界对AI代理系统安全性的广泛讨论。企业AI安全负责人和开发团队正面临一个关键课题:如何在Agent开发的全生命周期内嵌入红队测试,避免因...AI智能# AI安全# 代码审查# 合规4周前1750
AI安全事件频发引发行业反思,企业AI项目应建立怎样的暂停与回退机制AI项目最难的风险控制,往往不是“发现问题”,而是出问题后能否迅速、完整地停下来。模型输出异常、依赖服务变化、数据处理偏离预期,甚至只是关键指标突然恶化,都可能让一个原本正常运行的流程变得不可控。相比...AI智能# AI安全# 合规# 风险管理4周前1200
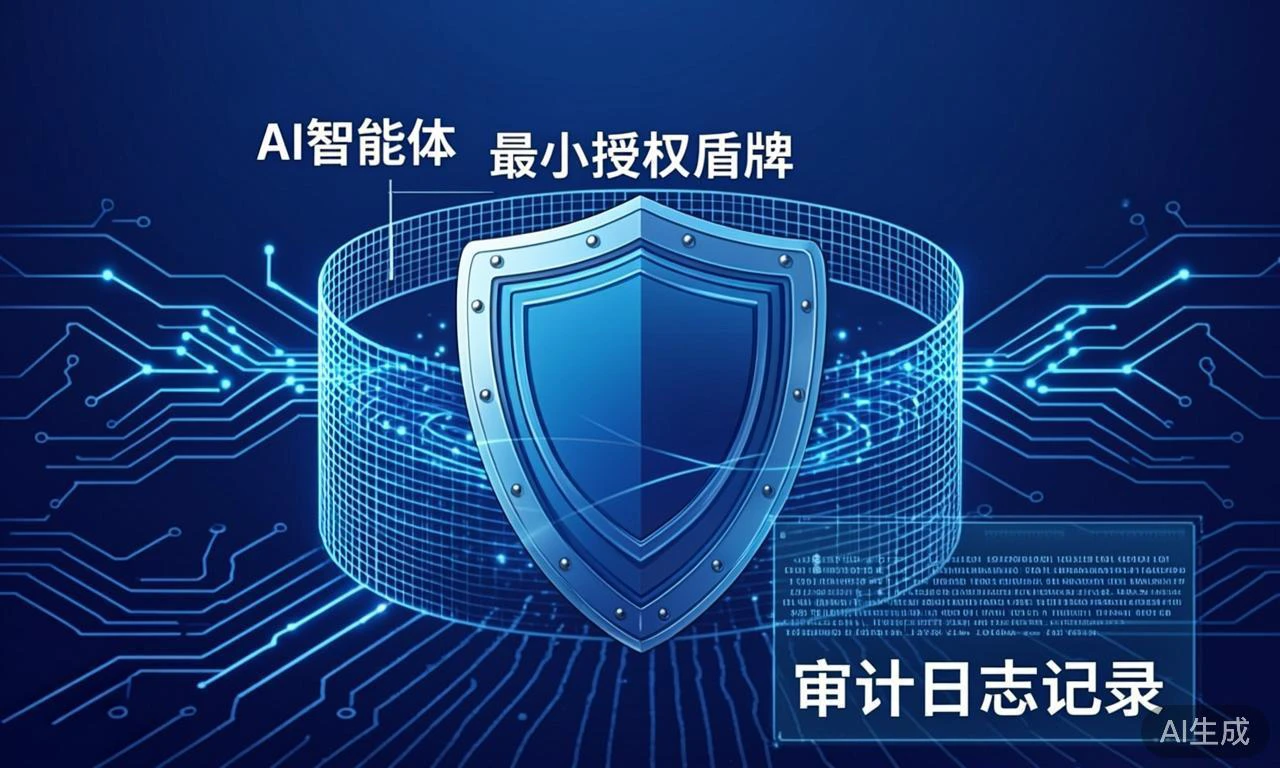
AI智能体跨系统执行任务前,权限设计为什么要遵循最小授权在企业AI智能体广泛应用于跨系统任务执行的今天,权限管理已成为确保安全运行的核心环节。AI智能体若拥有过高或不必要的权限,容易导致数据泄露、操作失控等问题,直接威胁企业信息安全。最小授权原则正是解决这...AI智能# AI安全# 信息安全4周前1400
AI安全与对齐:如何防止大模型产生有害输出?大模型的有害输出,往往不是单纯的“模型不够聪明”,而是安全目标、用户指令和应用场景之间发生了冲突。一个模型可能在常规测试中拒绝明显危险请求,却在多轮对话、角色扮演、输入改写或外部文档注入后,逐渐偏离原...AI智能# AI安全# 人工智能治理# 内容治理4周前310