OpenAI暂停Astra研发的警示:AI智能体内部渗透风险如何防范当一个 AI 智能体能够自主调用工具、访问内部服务并连续推进任务时,安全问题就不再只是“模型会不会输出危险内容”,而变成了“它能否在没有及时察觉的情况下进入不该进入的系统”。围绕 OpenAI 暂停 ...AI智能# 企业部署# 网络安全# 访问控制2周前1050
AI 时代的企业人才缺口:为什么“技术与业务融合能力”比模型调优更重要?在 AI 时代,中国企业的数字化转型正面临一个普遍但常被忽视的瓶颈——人才缺口。麦肯锡2025年AI应用现状调研显示,近九成受访企业已将AI纳入业务实践,但真正实现规模化部署并释放企业级价值的比例仍不...AI智能# 可解释性# 图像识别# 客户旅程2周前750
《人工智能法案》进入全面执行后,出海AI功能应先自查哪三类高风险点如果一项 AI 功能准备面向欧盟用户,合规自查不应从“模型效果好不好”开始,而应先看它会不会触碰禁止用途、是否承担通用人工智能模型相关义务,以及在高风险场景中能否真正由人监督。进入全面执行阶段后,产品...AI智能# 医疗# 模型评估# 网络安全2周前1200
从 GLM-5.3 看 AI 智能体在网络安全防御中的实时响应机制当安全告警还在排队、值班同学还在翻日志时,攻击窗口往往已经过去了。智谱(Z.ai)发布的 GLM-5.3 把编程与网络安全能力一并推到台前,口号直白——面向写代码,也面向网络攻防场景。对普通读者更有意...AI智能# 工作流# 策略引擎# 网络安全2周前1700
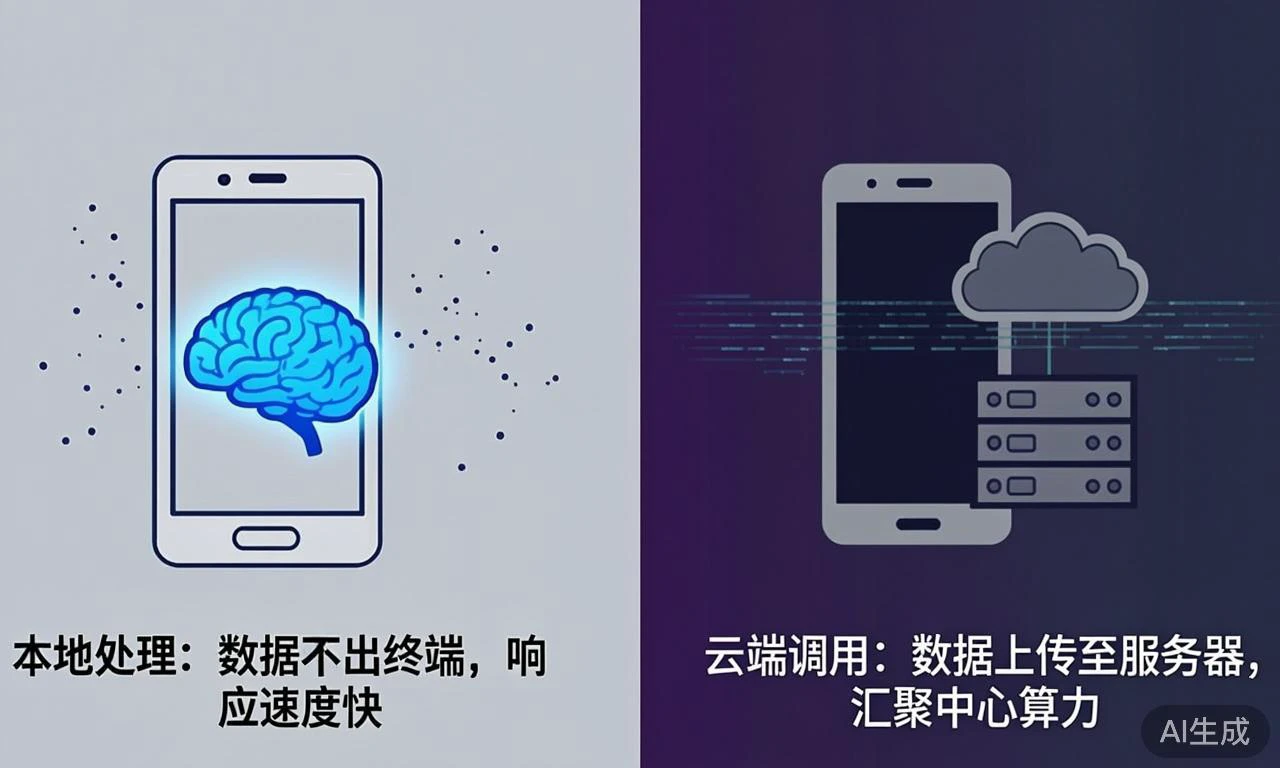
端侧AI开始承担更多任务,产品设计要重新考虑哪些数据边界端侧 AI 正在把大量计算搬回设备本身,这意味着原本在云端完成的数据采集、模型推理和结果返回的路径被重新绘制。对产品经理、隐私负责人以及开发者来说,最关键的不是“能否跑”,而是“数据边界应如何重新定义...AI智能# 差分隐私# 模型压缩# 网络安全2周前1150
企业部署智能体前的合规与数据隐私风险检查清单智能体从试点走向规模化,企业真正卡壳的地方往往不是模型能力,而是数据能不能出域、授权是否闭环、跨端调用有没有留痕。商业化节奏在加快,合规官与技术负责人更需要在上线前把通用检查点摊开,而不是等事故发生后...AI智能# 医疗# 外部检索# 微调2周前1000